W artykule wyjaśnię, czym różnią się klucze bezpieczeństwa (FIDO) od weryfikacji SMS, w jakich sytuacjach warto je stosować, a także podpowiem, jak podjąć decyzję dostosowaną do Twoich potrzeb i ryzyk. Jeśli zastanawiasz się, która metoda zwiększa ochronę konta i co będzie dla Ciebie praktyczniejsze — to lektura dla Ciebie.
Czym różnią się klucz bezpieczeństwa od weryfikacji SMS?
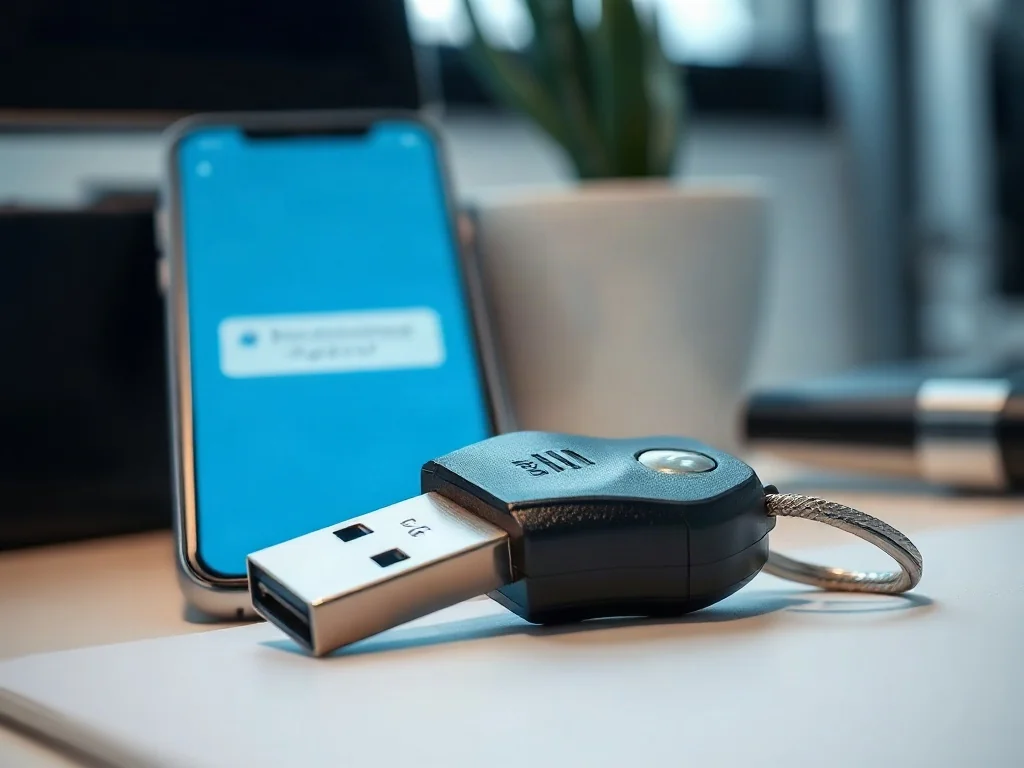
Klucz bezpieczeństwa to fizyczne urządzenie (np. USB-C, USB-A, NFC) lub wersja w postaci przewodowej/wieloplatformowej, która generuje jednorazowe potwierdzenie logowania (lub uwierzytelnienie) przy pomocy protokołu FIDO2/WebAuthn. W praktyce wymaga obecności klucza i od użytkownika zależy jedynie zatwierdzenie operacji naciskiem na urządzeniu.
Weryfikacja SMS polega na wysłaniu jednorazowego kodu na numer telefonu użytkownika. Kod trzeba wprowadzić na stronie/logowaniu. Nie wymaga specjalnego sprzętu, ale polega na łączności z siecią i dostępności numeru telefonu.
Jakie są typowe zalety i ograniczenia obu metod?
Na potrzeby szybkiego porównania warto spojrzeć na praktyczne kryteria: bezpieczeństwo, wygoda, dostępność, koszty i odporność na oszustwa. Poniżej znajdziesz krótkie zestawienie.
| Metoda | Główne zalety | Najważniejsze ograniczenia |
|---|---|---|
| Klucz bezpieczeństwa | Najwyższy poziom ochrony przed phishingiem i przejęciem konta; nie wymaga pamiętania kodów; działa offline | Potrzebuje fizycznego urządzenia; może być kosztowny; utrata/utratka może utrudnić dostęp |
| Weryfikacja SMS | Brak dodatkowego sprzętu; łatwy do uruchomienia na większości kont | Zagrożenia związane z SIM-swaps, przechwyceniem numeru; zależność od zasięgu; potencjalnie tańsze konta mogą mieć ograniczenia |
Najważniejsze: klucz bezpieczeństwa minimalizuje ryzyko phishingu i zdalnego ataku, podczas gdy SMS jest wygodny i szeroko dostępny, ale podatny na ataki socjotechniczne i przejęcie numeru.
Kiedy warto wybrać klucz bezpieczeństwa?
W kluczach bezpieczeństwa często decydujący jest poziom ryzyka i potrzeba trwałej ochrony. Zwykle warto rozważyć klucz bezpieczeństwa w takich przypadkach:
- Jeżeli zależy Ci na maksymalnym zabezpieczeniu dostępu do usług, które operują krytycznymi danymi (e-mail firmowy, konta bankowe, konta administracyjne).
- Gdy często prowadzisz logowania z różnych urządzeń i lokalizacji, a jednocześnie nie chcesz polegać na pamiętaniu haseł lub kodów SMS.
- Gdy chcesz zminimalizować ryzyko ataków phishingowych, które polegają na podszywaniu się pod serwisy logowania.
Kiedy wystarczy SMS i jakie są realne ryzyka?
SMS może być dobrym wyborem, gdy najważniejsza jest niska bariera wejścia i szybkie logowanie bez dodatkowego sprzętu. Jednak trzeba być świadomym ryzyk:
- Ryzyko SIM-swapa i przejęcia numeru telefonu przez oszustów.
- Możliwość ataku phishingowego, w którym użytkownik podaje kod z SMS na fałszywej stronie.
- Problemy z zasięgiem, opóźnienia w doręczeniu kodu lub całkowita utrata dostępu w przypadku utraty telefonu.
Jak wybrać rozwiązanie dla domu, firmy a także dla konta o znaczeniu prywatnym?
Wybór zależy od kontekstu użytkownika i poziomu ryzyka. Oto praktyczne wskazówki, które warto zastosować:
- W warunkach domowych i dla mniej wrażliwych kont — SMS może być wystarczający jako druga metoda logowania, zwłaszcza jeśli nie masz możliwości korzystania z klucza.
- Dla kont firmowych, administracyjnych lub do logowania do usług bankowych — rozważ klucz bezpieczeństwa, który eliminuje ryzyko podszywania się i infekowania urządzeń przez phishing.
- W przypadku pracy z dostępem mobilnym i wieloma urządzeniami — klucz może być wygodniejszy, bo wymaga jednego potwierdzenia na urządzeniu bez konieczności wprowadzania kodów na każdym urządzeniu.
Jakie są praktyczne kroki, by podjąć decyzję i wdrożyć wybraną metodę?
Poniższy plan krok po kroku pomoże uporządkować decyzję i uruchomić ochronę:
- Ocena ryzyka: które konta są najważniejsze i co by poszło, gdyby zostały przejęte.
- Sprawdzenie kompatybilności: czy Twoje klucze wspierają Twoje platformy (Windows, macOS, Android, iOS) i usługi, które używasz.
- Plan wdrożenia: czy wolisz jedną metodę na wszystkie konta, czy różne metody w zależności od ryzyka.
- Testy fallback: co zrobić, gdy klucz zgubisz lub nie zadziała — zaplanować alternatywę (np. kopię zapasową w postaci innej metody 2FA).
- Szkolenie domowników/zespołu: krótkie instrukcje, jak używać klucza i jak postępować w razie utraty urządzenia.
Najczęstsze błędy przy wyborze 2FA a co zrobić, by ich uniknąć?
Unikaj typowych pułapek, które utrudniają dostęp lub osłabiają ochronę:
- Używanie SMS jako jedynej formy uwierzytelniania dla wrażliwych kont.
- Brak zaplanowanej kopii zapasowej na wypadek utraty telefonu lub klucza.
- Przywiązanie do jednego numeru telefonu bez możliwości migracji na inny kanał w razie utraty numeru.
- Brak aktualizacji oprogramowania i firmware’u klucza, co może osłabić jego bezpieczeństwo.
- Niewłaściwa konfiguracja konta: brak wyłączenia niepotrzebnych metod 2FA lub pozostawienie ich domyślnych ustawień.
Czego nie robić przy wyborze i wdrożeniu 2FA?
Ważne jest, by nie zwlekać z decyzją i nie odkładać wdrożenia. Nie rób też następujących rzeczy:
- Nie kupuj najtańszych, niepewnych kluczy bez sprawdzonego wsparcia producenta.
- Nie polegaj wyłącznie na SMS w kontekście kont firmowych lub wrażliwych danych.
- Nie zostawiaj kopii zapasowej kodu lub instrukcji na telefonie, który może zostać złamany lub utracony.
Co zrobić, jeśli masz ograniczony dostęp do usług?
W sytuacji awaryjnej warto mieć plan awaryjny. Oto kilka praktycznych rozwiązań:
- W przypadku utraty klucza — zdefiniuj alternatywną metodę logowania (np. SMS lub e-mail) i zaktualizuj dane odzyskiwania w usługach.
- Skontaktuj się z dostawcą usług, jeśli nie masz możliwości zalogowania się i wymagana jest weryfikacja tożsamości w inny sposób.
- Regularnie aktualizuj listę urządzeń, które mają dostęp do kont oraz przeglądaj logi logowań, aby wykryć nieautoryzowane próby.
Klucz bezpieczeństwa oferuje ochronę na wyższy poziom niż SMS, ale wymaga planu awaryjnego i świadomości kosztów oraz logistycznych związanych z utrzymaniem fizycznego urządzenia.
Plan działania: co zrobić krok po kroku, by wybrać i wdrożyć najodpowiedniejsze rozwiązanie?
Oto praktyczny, krótki plan, który pomoże Ci przeprowadzić decyzję w 5 krokach:
- Zidentyfikuj najbardziej wrażliwe konta i usługi, które wymagają silnego zabezpieczenia.
- Sprawdź, czy Twoje konta obsługują WebAuthn/FIDO2 i czy oferują możliwość użycia klucza sprzętowego.
- Wybierz jedną lub dwie metody 2FA na różne konta, zaczynając od klucza bezpieczeństwa na konta najważniejsze.
- Zabezpiecz klucz w bezpiecznym miejscu (np. sejf, bezpieczne przechowywanie, ewentualnie użyj dwóch kopii) oraz przygotuj plan backupowy.
- Przetestuj proces logowania, w tym przypadki awaryjne i odzyskiwanie kont, aby mieć pewność, że wszystko działa bezproblemowo.
W praktyce najczęściej rekomenduje się podejście mieszane: klucz bezpieczeństwa dla kont o wysokim ryzyku, a SMS jako dodatkowa, łatwa opcja dla mniej wrażliwych kont. Dzięki temu unikniesz nadmiernych kosztów i utrzymasz wysoki poziom ochrony, jednocześnie zachowując wygodę użytkowania.
Najważniejsze wnioski na koniec
Jeżeli zależy Ci na redukcji ryzyka związanego z phishingiem i atakami na hasła, klucz bezpieczeństwa będzie skuteczniejszym rozwiązaniem niż SMS. Jednak dla wielu użytkowników, którzy cenią sobie prostotę i niskie koszty, SMS pozostaje użyteczny jako dodatkowy mechanizm uwierzytelniania. Kluczowe to dopasować rozwiązanie do realnych potrzeb, zapewnić kopie zapasowe i przetestować proces logowania, aby uniknąć sytuacji bez wyjścia.